

VirtualBox adalah alat yang sangat baik yang memungkinkan kita untuk memvirtualisasi sistem operasi, dan mendukung GNU/Linux, Mac OS X, OS/2, Windows, Solaris, FreeBSD, MS-DOS, dan banyak lainnya.
Dengan alat populer ini, kita menghemat sumber daya, dapat mempelajari sistem baru tanpa membahayakan informasi kita , menguji aplikasi dari sistem lain, dan yang terpenting, memiliki beberapa sistem dan dapat menggunakannya tanpa harus menghapus instalasi sistem yang sudah ada.
VirtualBox sangat terkenal karena fitur-fitur yang ditawarkannya; untuk penggunaannya, kita biasanya menggunakan citra ISO dari sistem yang akan kita jalankan di VirtualBox.
Ini juga memungkinkan kami untuk menggunakan sumber daya yang dimiliki tim kami.
Dalam hal ini masalah telah terjadi pada saya dan saya harus memulai sistem yang sudah saya miliki di USB jadi ketika mencoba untuk mem-boot perangkat ini di VirutalBox, itu tidak mungkin secara normal.
Hal yang logis adalah menempatkan USB dalam daftar perangkat di konfigurasi Mesin Virtual, tetapi yang mengejutkan ternyata tidak seperti itu.
Untuk ini saya mencari di internet dan menemukan solusi sederhana yang saya bagikan dengan Anda.
Gunakan USB untuk mem-boot sistem di VirtualBox
Kita akan mengandalkan fungsi yang tidak mudah terlihat , yaitu dengan menggunakan sebagian dari perintah VBoxManage, untuk mencapai hal ini.
Hal pertama yang perlu kita lakukan adalah mengidentifikasi titik pemasangan (mount point) drive USB kita di sistem. Sekarang, jika Anda sedang membuka VirtualBox, Anda perlu menutupnya.
Untuk melakukan ini kita harus membuka terminal (ctrl + T) dan menjalankan perintah berikut:
sudo fdisk -l
Dalam kasus saya, titik pemasangan USB saya adalah / dev / sdc. Ini dapat bervariasi tergantung pada jumlah perangkat penyimpanan yang mereka hubungkan saat itu.
Setelah titik pemasangan (mount point) diidentifikasi , pada terminal yang sama, kita akan menjalankan perintah berikut ; penting untuk menjalankannya dengan hak akses administrator:
sudo VBoxManage internalcommands createrawvmdk -filename usb.vmdk -rawdisk /dev/sdc1
Di mana kita menginstruksikan untuk membuat disk virtual baru yang akan mengarah langsung ke perangkat USB kita.
Sekarang kita tidak boleh mencabut perangkat USB kita sampai kita menyelesaikan tugas yang menjadi tujuan awalnya.
Langkah selanjutnya adalah membuka VirtualBox lagi dan masuk ke pengaturan mesin virtual tempat kita akan menggunakan perangkat kita.
Sekarang kita pergi ke bagian Penyimpanan, klik tambahkan drive virtual baru dan alih-alih membuat drive baru, kita akan memilih drive yang sudah ada.
Dalam hal ini kita akan memilih salah satu yang baru saja Anda buat dengan perintah sebelumnya.
Setelah itu selesai , kita akan menyimpan pengaturan mesin virtual dan memulai sistem untuk memverifikasi bahwa drive virtual memang mengarah ke drive USB kita.
Akhirnya, Anda hanya perlu menentukan waktu penggunaan, di akhir ini, kami kembali ke pengaturan mesin virtual dan melanjutkan untuk menghapus unit dari daftar perangkat.
Menggunakan Manajer Boot Plop
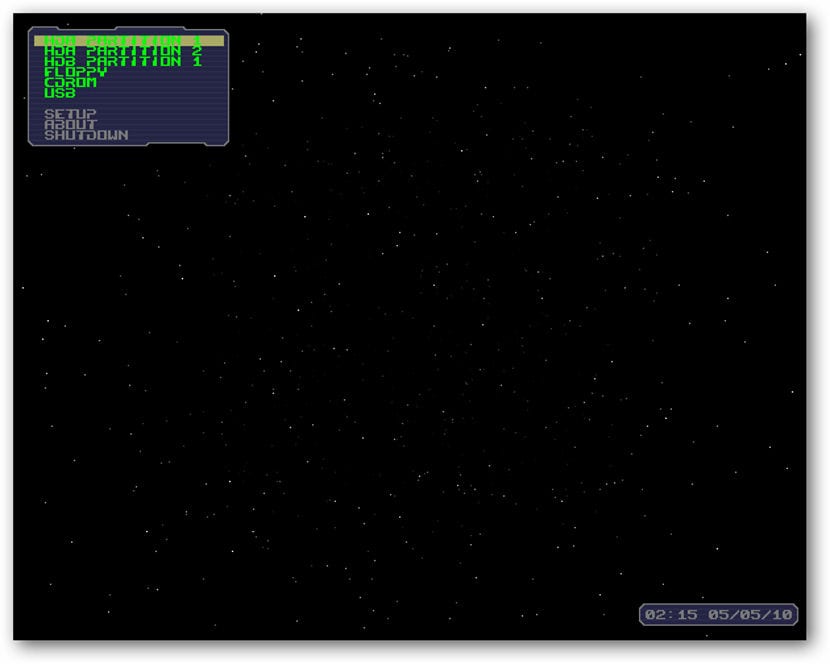
Ini adalah opsi lain yang saya temukan di internet, dari sudut pandang saya sesuatu yang lebih sederhana jika Anda berpikir bahwa metode sebelumnya rumit.
Di antara opsi yang ditawarkannya, kami menemukan:
- Mampu melakukan booting USB tidak ada dukungan BIOS.
- Kami memiliki kemampuan untuk menyembunyikan partisi.
- Kita bisa mendefinisikan hingga 16 partisi.
- Jumlah booting.
Alat kecil ini memungkinkan kita untuk boot dari USB dengan cara berikut.
Pertama, kita perlu mengunduh alat ini yang berupa image disk, tautannya adalah ini.
Setelah unduhan selesai, kami melanjutkan untuk memasang ISO seperti yang lain dari pengaturan VirtualBox.
Setelah ini selesai, kami menyimpan pengaturan dan melanjutkan untuk menjalankan mesin virtual.
Layar berikut akan ditampilkan.
Dan sekarang kita dapat memilih kekuatan untuk memulai dari USB.
Jika metode ini bermanfaat bagi Anda, jangan ragu untuk membagikannya di jaringan Anda dan jika Anda mengetahui metode lain untuk kasus ini, jangan ragu untuk membagikannya dengan kami di komentar.